

13 de novembro de 2026 • Phishing
Em resumo: uma simulação de phishing só é útil se se assemelhar ao que seus funcionários realmente receberão. Abaixo estão dez exemplos de simulações, ordenados do mais fácil ao mais difícil, com a lição que cada um ensina, para quem enviá-los e os erros que fazem com que as simulações tenham o efeito contrário. Use-os como modelos para seu próprio programa ou execute-os com uma plataforma que os inclua; as simulações de phishing da Guardey vêm com todos os cenários desta página.
O que torna uma simulação de phishing eficaz?
Quatro pontos. É realista: a isca é algo que seus funcionários veem na vida real. É mensurável: você registra cliques, dados inseridos e, o mais importante, relatórios. É seguida de uma lição: quem clica é direcionado a uma breve explicação em questão de segundos, e não a uma reprimenda. E é variada: a dificuldade, o tempo e o tema mudam, de modo que os funcionários aprendam a identificar o phishing, em vez de apenas “o modelo de simulação”.
A dificuldade nesta página segue uma escala simples: o Nível 1 apresenta sinais óbvios (cumprimento genérico, domínio estranho); o Nível 2 imita um serviço real de forma convincente; o Nível 3 é personalizado para a pessoa ou para a empresa.
Os 10 exemplos de simulação de phishing
1. A notificação de entrega (Nível 1)
O e-mail: “Sua encomenda não pôde ser entregue. Pague €1,95 para agendar uma nova entrega.” Identidade visual genérica da transportadora, um domínio semelhante ao original.
Por que isso funciona: todo mundo está esperando alguma coisa, especialmente em novembro e dezembro.
Lição: as taxas de remessa nunca são pagas por meio de links enviados por e-mail. Envie para: todos, como regra geral.
2. O prazo de validade da senha (Nível 2)
O e-mail: “Sua senha do Microsoft 365 expira em 24 horas. Mantenha sua senha atual.” Link para uma página de login falsa.
Por que funciona: parece com os alertas que o departamento de TI realmente envia, e o prazo cria um senso de urgência.
Lição: acesse o site do OpenOffice.com por conta própria; nunca faça login por meio de um link enviado por e-mail. Envie para: todos; essa é a isca mais comum usada para roubo de credenciais no mundo dos negócios.
3. O documento compartilhado (Nível 2)
O e-mail: “Sanne compartilhou o arquivo ‘Q4 payment schedule.xlsx’ com você.” É necessário fazer login para abrir.
Por que funciona: o nome é o de um colega de verdade (as simulações podem usar nomes internos reais, dentro das regras definidas com o RH), e o arquivo parece importante.
Lição: uma página de login para um documento que você normalmente abriria diretamente é o ataque. Enviar para: departamento financeiro, gerência e equipes de projeto.
4. Atualização da política de RH (Nível 2)
O e-mail: “Nova política de férias para 2027: leia e confirme até sexta-feira.” Link para um portal que solicita credenciais.
Por que isso funciona: todo mundo quer saber sobre as férias, e os e-mails do RH raramente são questionados.
Lição: os documentos de RH ficam no sistema de RH; acesse-os diretamente. Envie para: todos. Evite: assuntos relacionados a bônus ou demissões, que causam raiva e reclamações de verdade.
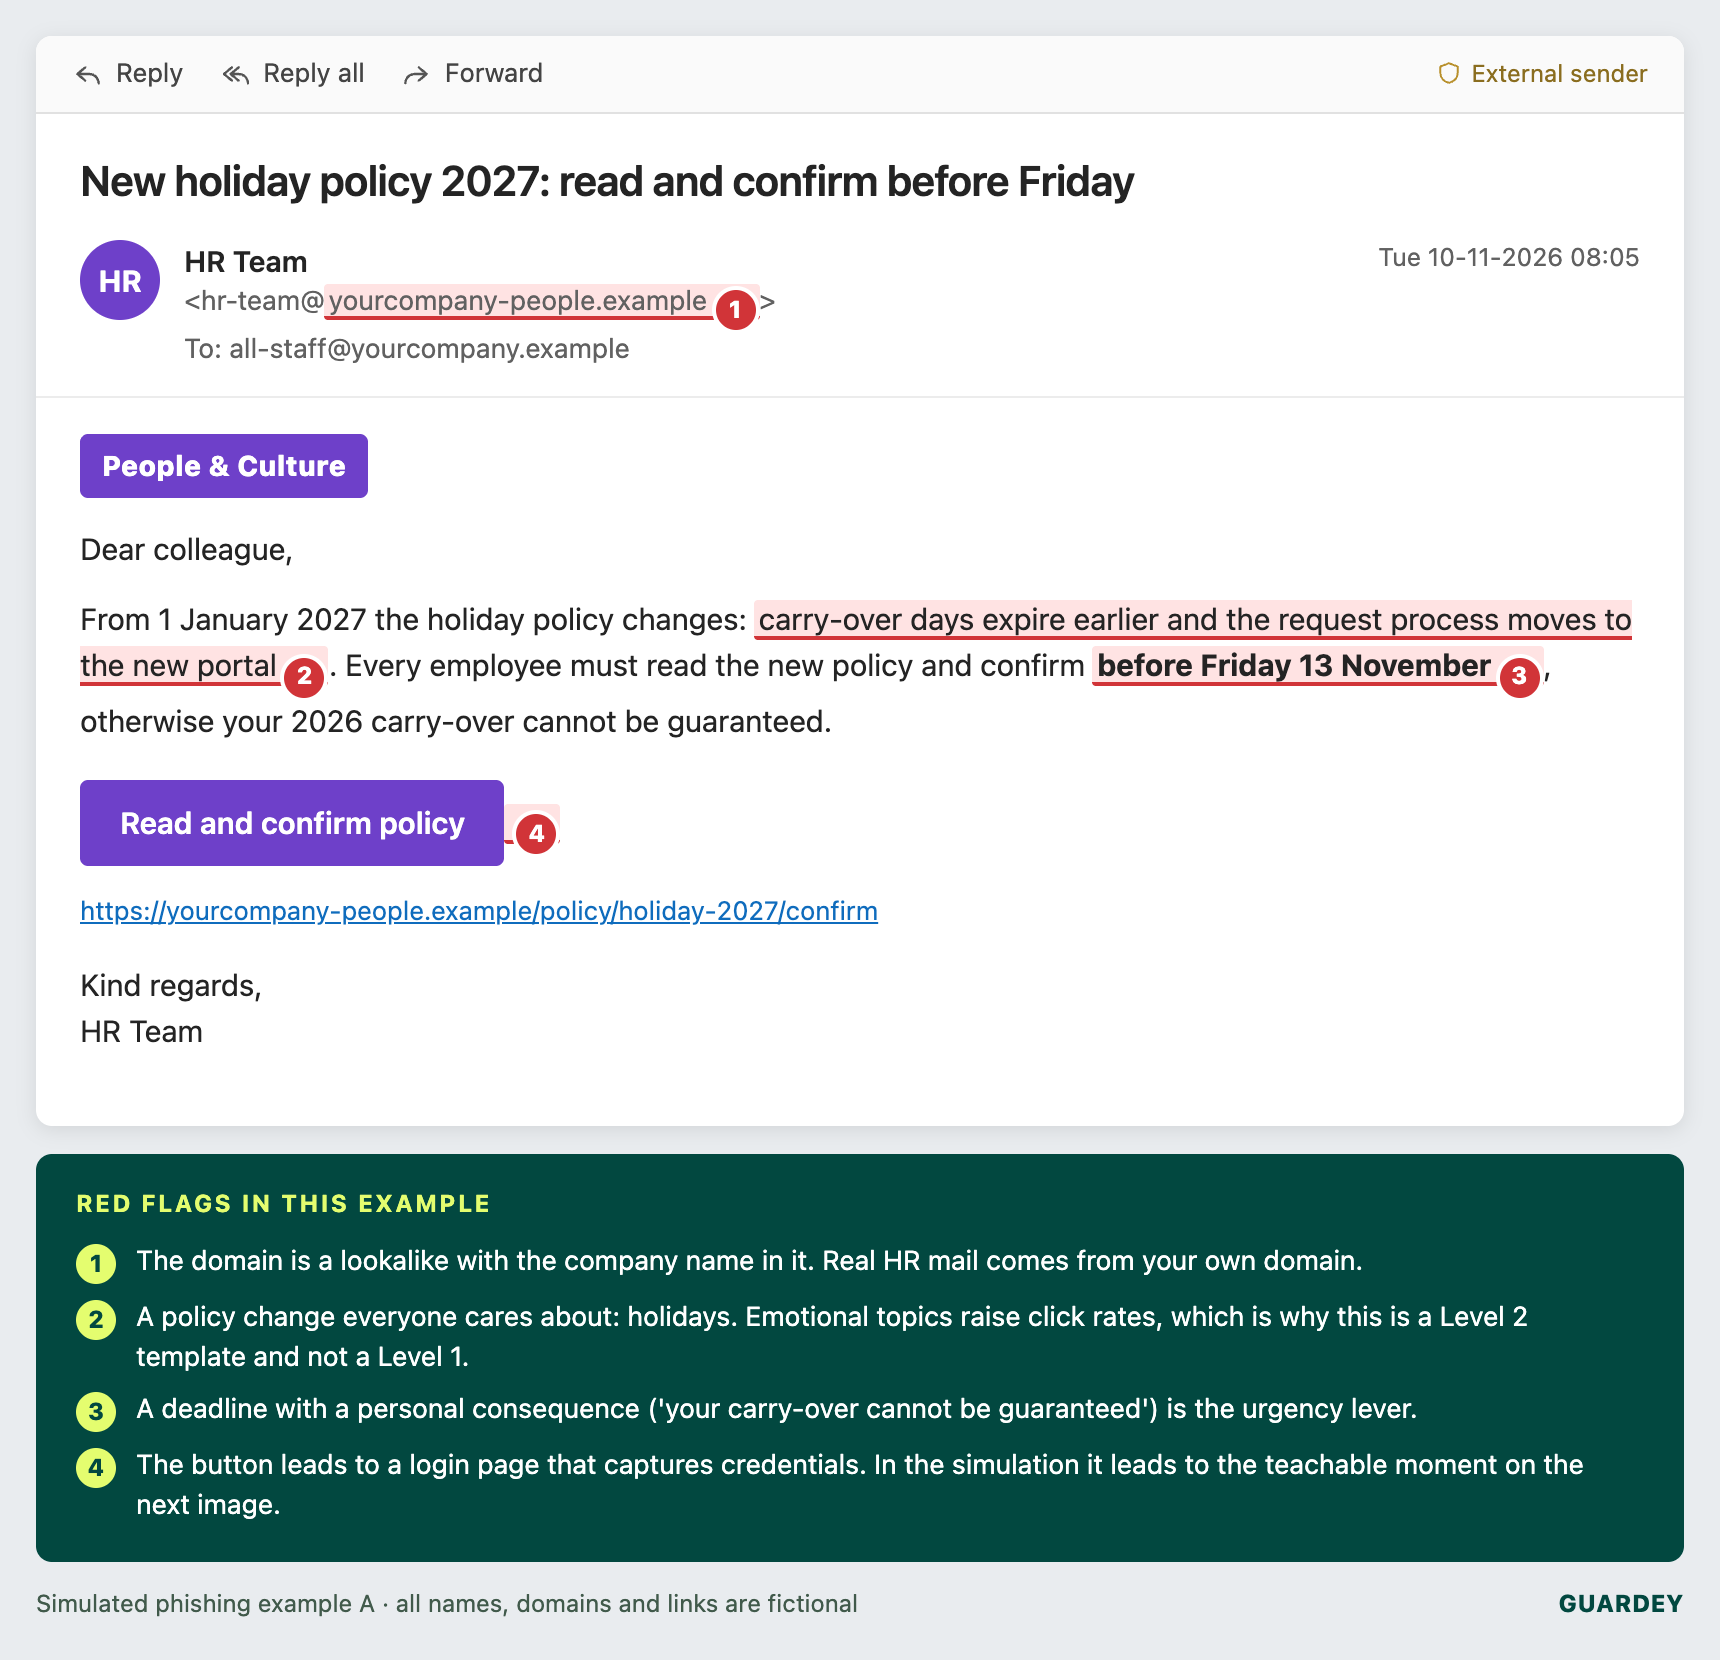
Acima: como fica o exemplo 4 na caixa de entrada, com os quatro sinais de alerta que os funcionários devem aprender a identificar.
5. O código QR (Nível 2)
O e-mail: “Digitalize para renovar sua autorização de estacionamento” ou “Digitalize para reativar a autenticação multifatorial”.
Por que isso funciona: o sistema de segurança de e-mail não consegue ler o código, e a verificação faz com que o funcionário passe a usar um celular com menos proteções.
Lição: um código QR para uma tarefa que você normalmente realizaria no seu laptop é um sinal de alerta. Envie para: equipe do escritório; monitore o número de escaneamentos por meio de uma página de destino rastreável.
6. A fatura com os novos dados bancários (Nível 3)
O e-mail: uma fatura vencida de um fornecedor que parece legítimo, com a mensagem “atenção: nossos dados bancários foram alterados”, acompanhada de um link para um PDF.
Por que isso funciona: o departamento financeiro processa dezenas desses casos por semana.
Lição: as alterações bancárias são sempre confirmadas por telefone, em um número conhecido. Encaminhar para: contas a pagar, compras. Essa é a simulação que evita o incidente real mais oneroso.
7. O favor rápido do CEO (Nível 3)
O e-mail: “Você está na sua mesa? Preciso de um favor rápido, vou estar em reuniões o dia todo.” Enviado de um endereço de e-mail com o nome do CEO.
Por que isso funciona: autoridade e uma desculpa plausível para não estar disponível. O segundo e-mail pede cartões-presente ou uma transferência.
Lição: qualquer solicitação incomum por parte da diretoria deve ser verificada por telefone, sem exceções, e a diretoria deve endossar essa regra publicamente. Encaminhar para: assistentes executivos, departamento financeiro, gerentes de escritório. Obtenha primeiro a aprovação explícita do CEO.
8. Reinicialização da senha de MFA pelo suporte técnico de TI (Nível 3)
O e-mail: “Aprovar a solicitação do Authenticator que você receberá e responder com o código de 6 dígitos para concluir a migração.”
Por que isso funciona: simula uma migração real, e a solicitação vem do “departamento de TI”.
Lição: ninguém precisa do seu código, e solicitações que você não iniciou são recusadas. Envie para: todos, após uma rodada de Nível 2. Avalie tanto as respostas “aprovadas” quanto as “respondidas com um código” por meio de um formulário seguro.
9. O tópico desviado (Nível 3)
O e-mail: uma resposta inserida em uma conversa real com um fornecedor (“RE: RE: Pedido 7731”), contendo novas instruções de pagamento “provisórias”.
Por que funciona: o contexto confere credibilidade; o remetente parece ser alguém com quem o destinatário já trocou e-mails.
Lição: é a solicitação, e não o tópico, que você deve verificar. Envie para: compras e finanças, com moderação; isso é complicado e deve ser precedido por um treinamento sobre o assunto.
10. A chamada de voz (Nível 3, vishing)
A simulação: uma ligação telefônica do “departamento de fraudes do banco” ou do “suporte de TI” solicitando que o funcionário confirme detalhes ou leia um código em voz alta. Algumas plataformas automatizam esse processo; caso contrário, uma ligação interna da equipe de simulação de ataques funciona.
Por que isso funciona: a voz transmite mais credibilidade do que o e-mail, e os funcionários raramente recebem treinamento para lidar com isso. Vozes clonadas agravam ainda mais a situação; consulte o treinamento de conscientização sobre deepfakes.
Lição: desligue e ligue de volta para um número conhecido. Encaminhar para: departamento financeiro, suporte técnico, recepção.
Exemplos de simulação em resumo
| Exemplo | Nível | Canal | Público-alvo | Indicador a ser acompanhado |
|---|---|---|---|---|
| Notificação de entrega de encomenda | 1 | E-mail, SMS | Todos | Taxa de cliques (referência) |
| Vencimento da senha | 2 | Todos | Credenciais inseridas | |
| Documento compartilhado | 2 | Finanças, gestão | Credenciais inseridas | |
| Atualização da política de RH | 2 | Todos | Taxa de cliques, taxa de relatórios | |
| Código QR | 2 | Enviar por e-mail, imprimir | Funcionários do escritório | Digitalizações |
| Fatura, novos dados bancários | 3 | Contas a pagar | Cliques, chamadas de verificação realizadas | |
| Um favor rápido ao CEO | 3 | E-mail, WhatsApp | Assistentes, área financeira | Respostas, taxa de resposta |
| Redefinição do MFA de TI | 3 | Todos | Sugestões aprovadas, códigos compartilhados | |
| Tópico desviado do assunto | 3 | Compras, finanças | Cliques, ligações de verificação | |
| Chamada de voz | 3 | Telefone | Finanças, suporte técnico | Detalhes fornecidos, retornos de chamada |
Execute todos os dez exemplos a partir de uma única plataforma
As simulações de phishing da Guardey vêm com modelos prontos para cada um dos exemplos acima, além de campanhas aleatórias para que os funcionários não possam alertar uns aos outros.
Explore simulações de phishingO que acontece depois do clique
A simulação é apenas metade do exercício. No momento em que alguém clicar, deve ser direcionado a uma página que explique, em linguagem simples, o que revelou a fraude no e-mail e ofereça um breve treinamento na hora. Esse é o momento de aprendizado, e é nele que o comportamento realmente muda.
Como conduzi-los: um programa de 12 meses
- Mês 1: linha de base com o exemplo 1 para todos. Espere uma taxa de cliques em torno de um terço em uma organização sem treinamento.
- Meses 2 a 4: um exemplo do Nível 2 por mês, em dias e horários aleatórios, com uma aula de três minutos após cada clique.
- Meses 5 a 12: alternar entre o Nível 2 e o Nível 3, com rodadas específicas (6, 7, 9, 10) para as áreas de finanças, RH e assistentes a cada quatro a seis semanas.
- Todo mês: divulgar o resultado da equipe (taxa de cliques e de denúncias), sem nunca citar nomes individuais.
Cinco erros que fazem com que as simulações tenham o efeito contrário ao desejado
- Iscas emocionais. Bônus, demissões, notícias sobre saúde. Elas geram raiva, não aprendizado, e já levaram ao encerramento de programas.
- Exposição pública. A divulgação dos nomes dos denunciantes, ou as políticas do tipo “três infrações”, levam as pessoas a ocultar incidentes, o que é exatamente o oposto do que se deseja.
- Sem lista de permissões. Se o seu filtro de e-mail bloquear a simulação, isso significa que você avaliou o filtro, e não as pessoas.
- Mesmo modelo, mesma hora. Os funcionários aprendem a identificar “o teste das terças-feiras às 10h”. Varie tudo.
- Medindo apenas os cliques. A taxa de denúncias é a métrica que importa: uma organização em que 60% das pessoas fazem denúncias é mais segura do que uma em que 2% clicam e ninguém faz denúncias.
Perguntas frequentes
O que é um exemplo de simulação de phishing?
Um e-mail, SMS, código QR ou ligação de phishing realista, mas inofensivo, enviado aos seus próprios funcionários para avaliar quem clica, insere dados ou faz denúncias, seguido de um treinamento. Os dez cenários acima são os padrões.
Com que frequência você deve realizar simulações de phishing?
Mensalmente para toda a organização, com rodadas adicionais direcionadas a cada quatro a seis semanas para funções de alto risco. Trimestralmente é muito raro para mudar comportamentos; semanalmente causa cansaço.
As simulações de phishing são legais?
Sim, desde que haja um interesse legítimo, que os funcionários estejam informados, que a retenção de dados seja limitada e que os resultados não sejam utilizados para fins disciplinares. Envolva o comitê de empresa quando necessário.
Posso montar isso sozinho?
É possível fazer isso com ferramentas de código aberto, como o Gophish, mas, nesse caso, você mesmo precisa criar as páginas de destino, o treinamento de acompanhamento e os relatórios. Nossa comparação entre 17 ferramentas de simulação de phishing explica o que se perde ao optar pela versão gratuita.
Quer conhecer um programa de simulação de 12 meses para sua equipe?
Agende uma demonstração e criaremos a primeira campanha junto com você, incluindo o treinamento que acompanha cada simulação.
Solicite uma demonstração


