

13 de novembro de 2026 • Phishing
Resumindo: uma simulação de phishing só é útil se se parecer com o que os teus colaboradores vão realmente receber. Abaixo estão dez exemplos de simulações, ordenados do mais fácil ao mais difícil, com a lição que cada uma ensina, a quem a enviar e os erros que fazem com que as simulações tenham o efeito contrário. Usa-os como modelos para o teu próprio programa ou executa-os numa plataforma que os inclua; as simulações de phishing da Guardey vêm com todos os cenários desta página.
O que é que faz com que uma simulação de phishing seja boa?
Quatro coisas. É realista: o isco é algo que os teus colaboradores vêem na vida real. É mensurável: registas os cliques, os dados introduzidos e, mais importante ainda, os relatórios. É seguido de uma lição: quem clica é direcionado para uma breve explicação em poucos segundos, não para uma repreensão. E é variado: a dificuldade, o tempo e o tema mudam, para que os colaboradores aprendam a identificar o phishing em vez de «o modelo de simulação».
A dificuldade nesta página segue uma escala simples: o Nível 1 apresenta sinais óbvios (cumprimento genérico, domínio estranho), o Nível 2 imita um serviço real de forma convincente e o Nível 3 é personalizado para a pessoa ou para a empresa.
Os 10 exemplos de simulação de phishing
1. A notificação de encomenda (Nível 1)
O e-mail: «A tua encomenda não pôde ser entregue. Paga 1,95 € para remarcar a entrega.» Marca genérica da transportadora, um domínio que se parece com o original.
Porque é que isto funciona: toda a gente está à espera de alguma coisa, especialmente em novembro e dezembro.
Lição: as taxas das encomendas nunca se pagam através de links de e-mail. Envia isto a toda a gente, como regra geral.
2. O prazo de validade da palavra-passe (Nível 2)
O e-mail: «A tua palavra-passe do Microsoft 365 expira dentro de 24 horas. Mantém a tua palavra-passe atual.» Link para uma página de início de sessão falsa.
Por que é que isto funciona: parece mesmo com os alertas que o departamento de TI envia, e o prazo cria uma sensação de urgência.
Lição: abre tu mesmo o site office.com; nunca faças login através de um link enviado por e-mail. Envia a: toda a gente; é o isco mais comum para o phishing de credenciais no mundo dos negócios.
3. O documento partilhado (Nível 2)
O e-mail: «A Sanne partilhou contigo o ficheiro “Q4 payment schedule.xlsx”. É preciso iniciar sessão para abrir.»
Por que é que isto funciona: o nome é o de um colega a sério (as simulações podem usar nomes internos reais, dentro das regras que definiste com os RH), e o ficheiro parece importante.
Lição: uma página de início de sessão para um documento que normalmente abririas diretamente é o ataque. Envia para: finanças, gestão, equipas de projeto.
4. A atualização da política de RH (Nível 2)
O e-mail: «Nova política de férias para 2027: lê e confirma até sexta-feira.» Link para um portal que pede as credenciais.
Por que é que isto funciona: toda a gente quer saber sobre as férias, e os e-mails dos RH raramente são questionados.
Dica: os documentos de RH estão no sistema de RH; vai lá diretamente. Envia para: toda a gente. Evita: temas relacionados com bónus ou despedimentos, que causam verdadeira raiva e reclamações.
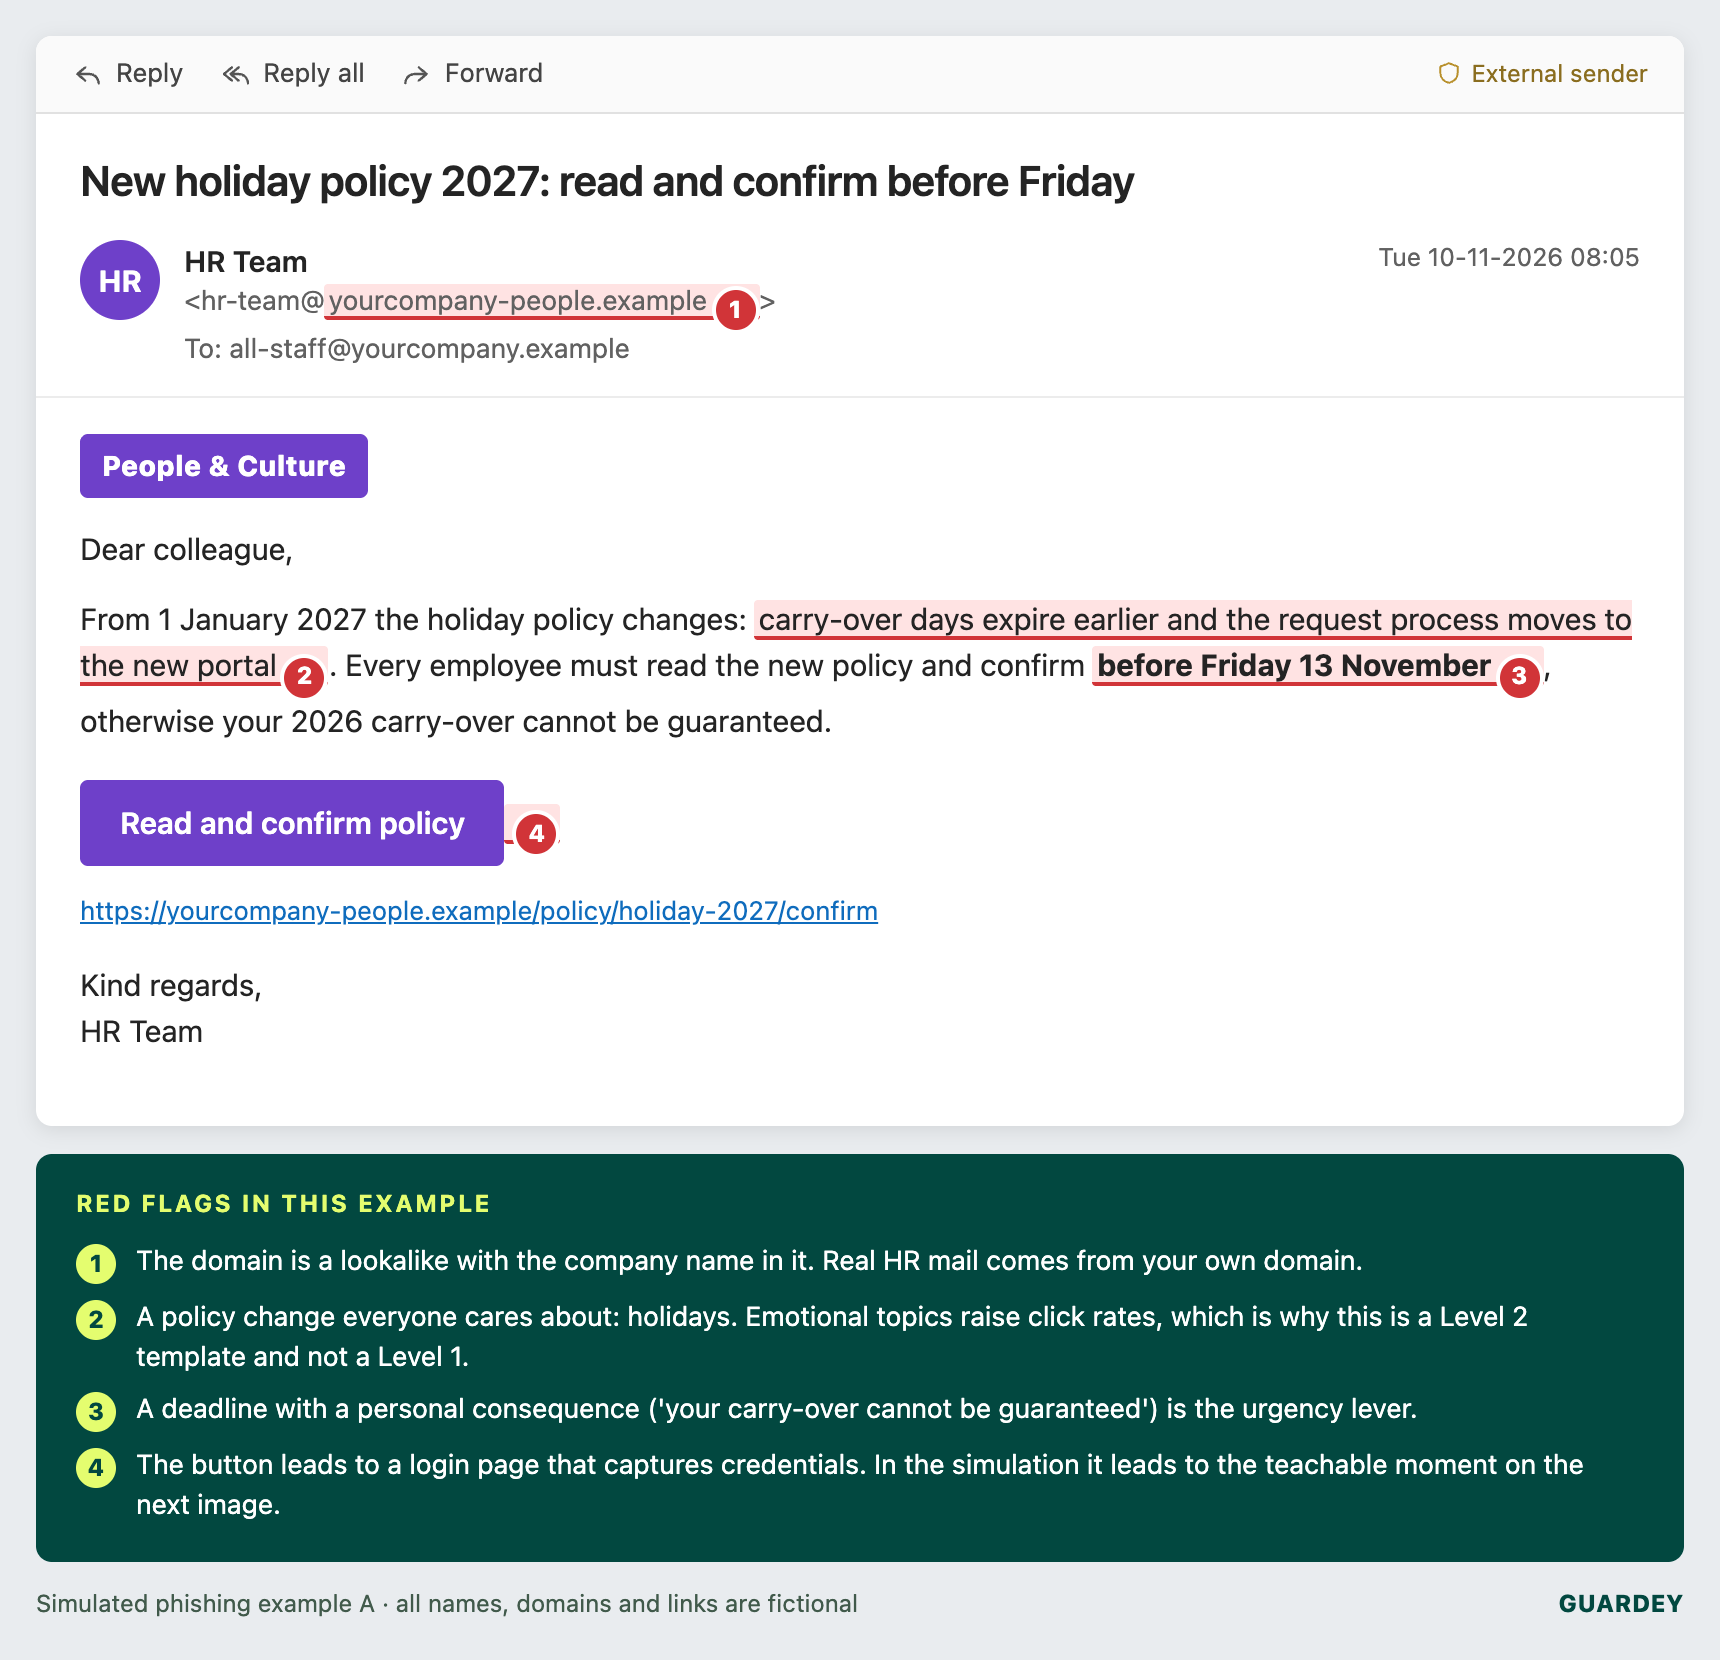
Acima: eis como fica o exemplo 4 na caixa de entrada, com os quatro sinais de alerta que os funcionários devem aprender a identificar.
5. O código QR (Nível 2)
O e-mail: «Digitaliza para renovar a tua autorização de estacionamento» ou «Digitaliza para reativar a autenticação multifator».
Por que é que isto funciona: a segurança do e-mail não consegue ler o código, e a verificação faz com que o funcionário passe a usar um telemóvel com menos proteções.
Lição: um código QR para uma tarefa que normalmente farias no teu portátil é um sinal de alerta. Envia para: pessoal do escritório; mede o número de digitalizações através de uma página de destino com rastreamento.
6. A fatura com os novos dados bancários (Nível 3)
O e-mail: uma fatura em atraso de um fornecedor que parece ser verdadeiro, com a mensagem «atenção: os nossos dados bancários mudaram», acompanhada de um link para um PDF.
Por que é que isto funciona: o departamento financeiro processa dezenas destes por semana.
Lição: as alterações bancárias têm de ser sempre confirmadas por telefone, através de um número conhecido. Envia para: contas a pagar, compras. É esta simulação que evita o incidente real mais dispendioso.
7. O favor rápido do CEO (Nível 3)
O e-mail: «Estás na tua secretária? Preciso de um favor rápido, vou estar em reuniões o dia todo.» De um endereço de e-mail com o nome do CEO.
Porque é que isto funciona: autoridade e uma desculpa plausível para não estarem contactáveis. O segundo e-mail pede cartões-presente ou uma transferência.
Regra: qualquer pedido invulgar da direção tem de ser confirmado por telefone, sem exceções, e a direção tem de apoiar essa regra publicamente. Envia para: assistentes executivos, departamento financeiro, gestores de escritório. Obtém primeiro a aprovação explícita do CEO.
8. Reposição da MFA pelo serviço de assistência informática (Nível 3)
O e-mail: «Aprova o aviso do Authenticator que vais receber e responde com o código de 6 dígitos para concluir a migração.»
Por que é que isto funciona: simula uma migração real e o pedido vem do «departamento de TI».
Lição: ninguém precisa do teu código, e os pedidos que não foste tu a iniciar são recusados. Envia para: toda a gente, depois de uma ronda de Nível 2. Avalia tanto os «aprovados» como os «aos quais foi respondido com um código» através de um formulário seguro.
9. O tópico desviado (Nível 3)
O e-mail: uma resposta no âmbito de uma conversa real com um fornecedor («RE: RE: Encomenda 7731»), com novas instruções de pagamento «temporárias».
Por que é que isto funciona: o contexto dá-lhe credibilidade; o remetente parece ser alguém com quem o destinatário já trocou e-mails.
Lição: é o pedido, e não o tópico, que tens de verificar. Envia para: compras e finanças, com moderação; isto é complicado e deve ser precedido de formação sobre o assunto.
10. A chamada de voz (Nível 3, vishing)
A simulação: uma chamada telefónica do «departamento de fraude do banco» ou do «suporte informático» a pedir ao funcionário para confirmar alguns dados ou ler um código em voz alta. Algumas plataformas automatizam isto; caso contrário, basta uma chamada interna da equipa de simulação de ataques.
Por que é que isto funciona: a voz parece mais credível do que o e-mail, e os funcionários raramente recebem formação para lidar com isso. As vozes clonadas pioram ainda mais a situação; vê a formação sobre a sensibilização para os deepfakes.
Lição: desliga e volta a ligar para um número que já conheças. Envia para: departamento financeiro, serviço de assistência, receção.
Exemplos de simulação num relance
| Exemplo | Nível | Canal | Público-alvo | Indicador a acompanhar |
|---|---|---|---|---|
| Notificação de encomenda | 1 | E-mail, SMS | Todos | Taxa de cliques (valor de referência) |
| Validade da palavra-passe | 2 | Correio eletrónico | Todos | Credenciais introduzidas |
| Documento partilhado | 2 | Correio eletrónico | Finanças, gestão | Credenciais introduzidas |
| Atualização da política de RH | 2 | Correio eletrónico | Todos | Taxa de cliques, taxa de relatórios |
| Código QR | 2 | Enviar por e-mail, imprimir | Pessoal administrativo | Digitalizações |
| Fatura, novos dados bancários | 3 | Correio eletrónico | Contas a pagar | Cliques, chamadas de verificação efetuadas |
| Um favor rápido ao CEO | 3 | E-mail, WhatsApp | Assistentes, finanças | Respostas, taxa de denúncias |
| Reinicialização do IT MFA | 3 | Correio eletrónico | Todos | Sugestões aprovadas, códigos partilhados |
| Tópico desviado | 3 | Correio eletrónico | Compras, finanças | Cliques, chamadas de verificação |
| Chamada de voz | 3 | Telefone | Finanças, apoio técnico | Detalhes fornecidos, chamadas de retorno |
Executa os dez exemplos a partir de uma única plataforma
As simulações de phishing da Guardey vêm com modelos prontos para cada um dos exemplos acima, além de campanhas aleatórias para que os funcionários não possam avisar uns aos outros.
Explora as simulações de phishingO que acontece depois do clique
A simulação é só metade do exercício. Assim que alguém clicar, deve ser redirecionado para uma página que explique, em linguagem simples, o que revelou que se tratava de um e-mail suspeito e que ofereça uma breve formação na hora. Esse é o momento de aprendizagem, e é aí que o comportamento muda de verdade.
Como os implementar: um programa de 12 meses
- Mês 1: ponto de referência com o exemplo 1 para toda a gente. Espera-se uma taxa de cliques de cerca de um terço numa organização sem formação.
- Meses 2 a 4: um exemplo do Nível 2 por mês, em dias e horários aleatórios, com uma aula de três minutos depois de cada clique.
- Meses 5–12: alterna entre o Nível 2 e o Nível 3, com sessões específicas (6, 7, 9, 10) para as áreas de finanças, RH e assistentes a cada quatro a seis semanas.
- Todos os meses: publica os resultados da equipa (taxa de cliques e de denúncias), mas nunca nomes individuais.
Cinco erros que fazem com que as simulações saiam pela culatra
- Iscos emocionais. Bónus, despedimentos, notícias sobre saúde. Geram raiva, não aprendizagem, e já levaram ao fim de programas.
- Exposição pública. Denunciar quem faz «clicks» ou as políticas de «três avisos» levam as pessoas a esconder os incidentes, o que é exatamente o oposto do que queres.
- Não há lista de permissões. Se o teu filtro de e-mail bloquear a simulação, isso significa que avaliaste o teu filtro, e não as tuas pessoas.
- O mesmo modelo, à mesma hora. Os funcionários aprendem a identificar «o teste de terça-feira às 10h». Varia tudo.
- Medir apenas os cliques. A taxa de denúncias é que importa: uma organização onde 60% das pessoas denunciam é mais segura do que uma onde 2% clicam e ninguém denuncia.
Perguntas mais frequentes
O que é um exemplo de simulação de phishing?
Um e-mail, SMS, código QR ou chamada de phishing realista, mas inofensivo, enviado aos teus próprios colaboradores para avaliar quem clica, introduz dados ou comunica o incidente, seguido de formação. Os dez cenários acima referidos são os cenários padrão.
Com que frequência deves realizar simulações de phishing?
Mensalmente para toda a organização, com rondas específicas adicionais a cada quatro a seis semanas para funções de alto risco. Trimestralmente é muito pouco frequente para mudar comportamentos; semanalmente causa cansaço.
As simulações de phishing são legais?
Sim, desde que haja um interesse legítimo, que os funcionários estejam informados, que a retenção de dados seja limitada e que os resultados não sejam utilizados para fins disciplinares. Envolve o conselho de empresa sempre que for necessário.
Posso construir isto sozinho?
Podes fazê-lo com ferramentas de código aberto, como o Gophish, mas, nesse caso, terás de criar tu mesmo as páginas de destino, a formação de acompanhamento e os relatórios. A nossa comparação de 17 ferramentas de simulação de phishing explica o que se perde ao optar pela versão gratuita.
Queres ver um programa de simulação de 12 meses para a tua equipa?
Marca uma demonstração e vamos criar a primeira campanha contigo, incluindo a formação que se segue a cada simulação.
Solicita uma demonstração


